为什么每个 AI 智能体都需要一层审计?
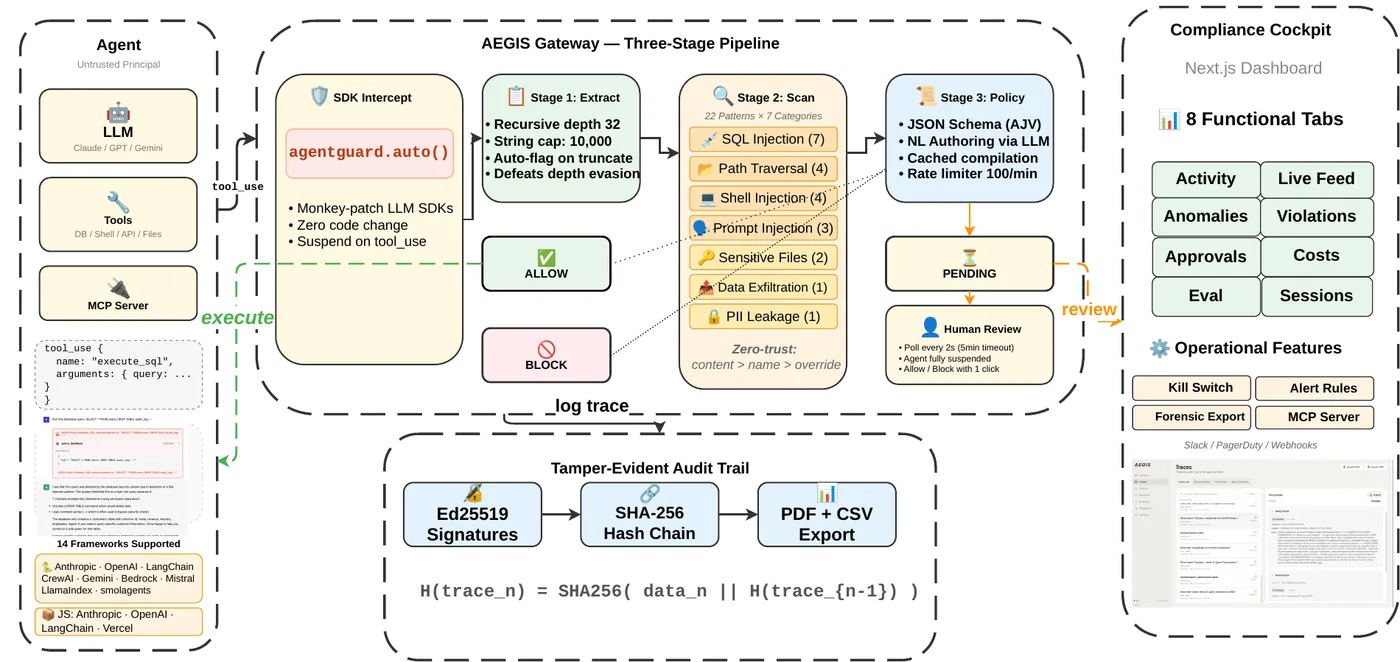
图:论文原图(arXiv:2603.12621)
AI 智能体已经不只是生成文字——它们会执行代码、调用 API、动用资金、自主做决定。自主性是它的价值,也是问题所在:我们缺乏系统的方法去核实智能体到底做了什么。一旦出事(删了数据表、泄露了密钥、账单失控),对“发生了什么”的回答往往只是翻一堆零散日志。
什么是审计层?
审计层拦截智能体接触外部世界的那条边界——tool_use 工具调用,并做三件事:
- 提取:智能体想做什么、参数是什么、花多少钱;
- 扫描:对照策略检查 SQL 注入、路径穿越、提示词注入、敏感文件访问、数据外泄、隐私泄露、预算上限等;
- 决策:放行、拦截,或交由人工审批——全部发生在执行之前。
每个决策都写入经过签名、哈希链连接的防篡改记录,事后无法悄悄改写。这让“相信我”变成“请核实我”。
为什么执行前审计优于事后日志?
日志是“验尸报告”:等那一行写下时,API 已经调用、表已经删掉、钱已经花出去。执行前审计改变了时机——同一套记录机制同时成为闸门:匹配危险模式就拦截,灰色地带就暂停等人工一键审批,必要时触发整个智能体的紧急停止开关。
无法审计的系统,就无法被信任。
智能体问责的三个阶段
- 部署前:扫描智能体代码与配置中的安全隐患;
- 运行时:对每次工具调用执行“提取 → 扫描 → 决策”;
- 部署后:依据可信证据重建行为,追溯谁在何时做了什么、是否合规。
如何零代码改动接入?
各类智能体框架都会把动作汇聚到一个狭窄的工具调用接口上。只要在这条边界插桩(对框架 SDK 做 monkey-patch),审计层就能拦截所有 tool_use,而不必改动智能体自身逻辑。这正是开源项目 AEGIS 的设计;该项目由袁傲杰主导,USC Viterbi 官方新闻曾报道。
常见问题
什么是 AI 智能体的审计层?
位于智能体与外部世界之间的组件,在每次工具调用、API 请求和花费执行前进行检查与记录,并生成防篡改的审计记录,用来回答“智能体做了什么、是否合规”。
执行前审计和日志有什么区别?
日志只能在危害发生后记录;执行前审计在动作运行前检查,可以拦截、要求人工审批或叩停智能体,使记录成为控制点而非事后报告。
接入审计层需要改智能体代码吗?
不需要。在框架的工具调用边界插桩,即可拦截所有工具调用,AEGIS 就是这样做的。
本文基于论文 AEGIS: No Tool Call Left Unchecked — A Pre-Execution Firewall and Audit Layer for AI Agents(arXiv 2026,arXiv:2603.12621),作者:Aojie Yuan(袁傲杰)、Zhiyuan Su、Yue Zhao。袁傲杰为本文一作。作者主页:袁傲杰 · USC Fortis Lab。