AI 智能体技能在不同语言下一样安全吗?
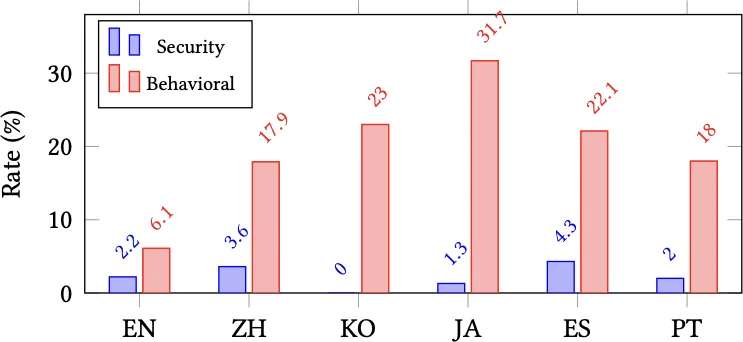
图:论文原图(OpenReview)
智能体“技能”是 AI 智能体的插件经济:打包好、可分享的能力(指令加代码),任何人都可以发布到注册表,任何人都可以安装。这种开放很强大,也和以往每一个开放软件包生态一样,是一个攻击面。
为什么要跨语言看
多数技能安全分析默认只有一种语言(通常是英文)。但技能注册表是全球性的。如果不同语言的技能在构成和安全信号上不同,那么在英文技能上验证过的安全流程,就可能对其他语言里的风险视而不见。
跨语言的差异
- 英文技能:更偏向技术与基础设施能力(开发工具、系统任务);
- 中文技能:更多围绕下游应用场景组织:媒体、社交平台和金融相关流程。
功能构成不同,威胁模型就不同。一个通用检测器会对它没调优的那种语言覆盖不足。
风险已经存在
公开注册表中已有相当比例的技能被平台信号标记为可疑或恶意,而且很多记录的可观测性不完整,真实比例很可能被低估。
跨语言攻击面
语言不只是元数据,它本身就是规避手段。混合文字、同形字替换、零宽与不可见字符、从右到左/从左到右覆盖符,都能把恶意行为藏在技能的指令和代码里,绕过检测器。检测必须显式处理混合文字,而不是把它们规范化掉。
只在一种语言里衡量过的安全,不能声称在每种语言里都成立。
常见问题
什么是 AI 智能体技能?
打包好、可分享的能力(指令加代码),像插件一样通过公开注册表分发,用来扩展智能体——这也让注册表本身成为攻击面。
技能在每种语言下的安全性一样吗?
不一样。英文和中文技能在功能构成和安全信号上都有差异,安全性必须按语言分别评估。
哪些跨语言攻击值得关注?
混合文字、同形字、不可见字符以及 RTL/LTR 覆盖符,它们能对单语言检测器隐藏恶意意图。
本文基于论文 Do Agent Skills Speak Safety in Every Language? A Cross-Lingual Security Analysis of the Skills Ecosystem(Agent Skills @ ACM CAIS 2026,OpenReview),作者:Haiyue Zhang、Aojie Yuan(袁傲杰)、Yi Nian、Yue Zhao。袁傲杰为本文二作。作者主页:袁傲杰 · USC Fortis Lab。